Antimalware en evolución

junio 12, 2017|

Antimalware en evolución

El uso de Internet ha aumentado de forma exponencial en los últimos 15 años. Tanto a nivel doméstico, como empresarial.

La llegada de tecnologías móviles e inalámbricas han revolucionado la forma en la que nos comunicamos y trabajamos.

Esto ha provocado que también se convierta en un objetivo clave para la industria del malware. Incrementando el número de ataques e intrusiones en los sistemas informáticos de todo el mundo.

Hace algunos años, incluso se llegó a pensar que el antimalware terminaría siendo incapaz de brindar algún tipo de protección. Debido a la velocidad y el número de amenazas cibernéticas que aparecen constantemente.

Cada vez más empresas de ciberseguridad se dieron a la tarea de encontrar nuevas y mejores técnicas de detección y neutralización de amenazas. Actualmente, haciendo uso de inteligencia artificial.

Pero la evolución del antimalware (o antivirus) va más allá de las computadoras o dispositivos móviles, incluyendo la red y el cómputo en la Nube. Se vuelve fundamental para la protección de datos y la integridad de infraestructuras de empresas y gobiernos.

La mejor protección contra los ciberataques requerirá una defensa integral. Con sistemas de detección de intrusiones de red, listas blancas contra malware y supervisión activa del tráfico en la red de una organización.

El caso del ataque masivo del ransomware WannaCry evidenció la necesidad de aplicar medidas de protección de amenazas en las redes. Ante la complejidad que representa aplicar parches de seguridad a los distintos sistemas informáticos.

En Adaptix Networks destacamos la importancia de implementar soluciones de seguridad integrales. Con software y dispositivos para la protección de la red empresarial y la generación automatizada de respaldos y copias de seguridad en la Nube.

Le invitamos a ponerse en contacto con nosotros para proveerle más información al respecto.
Cibercrimen aplica técnicas de email marketing

junio 2, 2017|

Cibercrimen aplica técnicas de email marketing

Uno de los métodos más utilizados por el cibercrimen es el envío de correo electrónico malicioso.

Por ello, no es extraño que actualmente también hagan uso de las técnicas de email marketing.

Dichas técnicas les permite medir el resultado de sus campañas y poder optimizarlas con el tiempo. Al estudiar los perfiles, hábitos, necesidades y patrones de sus víctimas.

Como lo indica una publicación reciente en el sitio IT Connect, los métodos para rastrear un ataque durante su distribución son muy simples.

Usualmente, los cibercriminales crean o usan herramientas de uso libre para modificar las URL adjuntas a cada email, agregando un parámetro adicional.

Dependiendo del nivel de sofisticación del ataque, este puede ser el email original, una codificación de este o incluso un token diseñado para la URL.

Los criminales pueden estudiar perfiles, hábitos, necesidades y patrones para encontrar la mejor manera de expandir la amenaza.

Usando todos estos datos, un atacante puede mejorar su estrategia con miras a lograr cada vez campañas más exitosas.

Ante este tipo de ataques

Algunas recomendaciones:

  1. No confiar en remitentes desconocidos.
  2. En caso de encontrar algo sospechoso en el correo electrónico (direcciones mal escritas, mensajes genéricos o información que no concuerde con su perfil), lo mejor será verificar su origen.
  3. La próxima vez que acceda a un enlace dentro de un email sospechoso, sea consciente de que puede estar entregando información a los criminales.
  4. Contar con antivirus para revisar cualquier archivo que se reciba.
  5. Nunca aceptar la ejecución de programas que uno mismo no haya iniciado.
  6. Implementar técnicas de validación de dominios de email que proteja a los usuarios contra la suplantación de compañías. Esto también le permitirá mejorar la reputación de su dominio de email.

Orden ejecutiva de ciberseguridad en EE.UU.

mayo 22, 2017|

Orden ejecutiva de ciberseguridad en EE.UU.

El Presidente de Estados Unidos ha firmado una orden que otorga al poder ejecutivo mayor control sobre los asuntos de seguridad informática.

Con esto, obliga a sus agencias federales a hacer una revisión completa del estado de su seguridad en los próximos 90 días.

El lanzamiento de la orden ejecutiva estaba planeado para finales de enero, pero fue pospuesta para pulir los detalles del documento.

La orden tiene tres propósitos establecidos: proteger las redes federales, la infraestructura crítica y al público de Internet.

Los jefes de las agencias federales están obligados a implementar un nuevo marco de protección desarrollado por el NIST (National Institute of Standards and Technology) para evaluar el riesgo que corre cada institución.

Durante los próximos 90 días, las agencias deben evaluar el estado de sus sistemas de acuerdo a estos nuevos parámetros. Y elaborar un informe explicando los cambios harán para proteger sus sistemas.

El marco fue desarrollado por expertos en informática. Combinando esfuerzos del sector público y privado.

Se define como “un lenguaje común para comprender, administrar y expresar los riesgos de seguridad tanto de forma interna como externa”.

Responsabilidad

Un cambio importante es que el equipo de TI era el que llevaba la culpa cuando ocurría cualquier incidente de seguridad que pudiera afectar a la agencia.

Sin embargo, el nuevo documento considera responsables a los jefes de cada agencia:

“Que la responsabilidad sea de los jefes de agencias y departamentos es una medida clave”, dijo Steve Grobman, de la empresa de seguridad McAfee.

“No hay ninguna diferencia entre esto y la forma de manejarse de las compañías. Aunque el Director Ejecutivo no sea experto en seguridad, tiene la responsabilidad final de implementar un plan de seguridad informática que mitigue los riesgos del negocio”.

Estas nuevas medidas de estandarización vienen acompañadas de esfuerzos por unir a las agencias en un lugar común:

“Debemos movernos a la Nube para protegernos en vez de fracturar nuestras posturas de seguridad”, explicó Tom Bossert, Asesor de Seguridad Nacional.

“Si no nos movemos a servicios compartidos, tenemos 190 agencias que están tratando de desarrollar sus propias defensas cada cual por su lado”, agregó.

El documento también aborda temas de protección cibernética de infraestructuras críticas, como plantas de energía y el sector financiero. Si bien no siempre son dependientes del gobierno, su funcionamiento eficiente y seguro es primordial para el bienestar de sus ciudadanos.

Por último, la orden aborda el problema de la falta de expertos en seguridad informática en los Estados Unidos.

Exige a las agencias gubernamentales y sus jefes que “evalúen en conjunto si están haciendo suficientes esfuerzos para educar y entrenar a las fuerzas de trabajo estadounidenses de ciberseguridad para el futuro. Facilitando la educación para la seguridad informática con talleres, prácticas profesionales y pasantías que incluyan a un público desde la primaria hasta la educación superior”.

Protección contra ciberataques

mayo 22, 2017|

Protección contra ciberataques

El ataque de ransomware WannaCry que tuvo lugar el viernes 12 de mayo de 2017, había alcanzado más de 200,000 equipos en 150 países para el lunes siguiente.

Aunque aún no se conocen todos los detalles del impacto, está claro que algunas organizaciones se han visto mucho más afectadas que otras.

En una publicación del sitio Strategy-Business, se destaca que la protección efectiva contra los ciberataques no solo tiene que ver con cuestiones tecnológicas concretas, sino también con una gestión proactiva de los riesgos.

En el futuro habrá más ataques de este tipo debido a la filtración de las técnicas y vulnerabilidades usadas para distribuir WannaCry.

En este momento, todas las compañías y organizaciones deben hacerse la misma pregunta, tanto si les afectó el WannaCry como si no: ¿Cómo podemos protegernos de ataques similares en el futuro?

Recomendaciones

‘Higiene’ digital

WannaCry ha puesto de relieve la importancia de mantenerse al día con los avances tecnológicos. Microsoft lanzó en marzo de 2017 el parche de seguridad para la vulnerabilidad de Windows que explota WannaCry.

Las compañías que lo instalaron estuvieron protegidas, pero muchas de las más afectadas empleaban software sin actualizar en sus sistemas operativos.

Una buena ‘higiene’ digital también incluye prácticas de seguridad rigurosas. Por ejemplo, no limitarse a solo hacer la copia de seguridad de los datos de la compañía, sino comprobarla regularmente.

Además hay que garantizar su seguridad, separándola de otros sistemas o redes. De lo contrario, también se corromperá.

Detectar comportamientos intrusivos

El error humano sigue siendo la principal forma de acceder a información privada.

A menudo, los empleados exponen datos de manera involuntaria. A través de un mail fraudulento u otras técnicas, dando así acceso a los atacantes a contraseñas y otras vías de entrada.

Las empresas con prácticas eficaces en gestión de riesgos raramente filtran información delicada sin darse cuenta.

Son especialmente cuidadosas y hacen que sea extremadamente difícil obtener los datos necesarios para tomar el control de un sistema. También trabajan en la detección. Es decir, en aprender a reconocer el comportamiento de los intrusos y a aislarlos en tiempo real.

Lo único que comparten abiertamente son los datos sobre los intrusos detectados. La colaboración entre profesionales de la seguridad de distintas compañías y organizaciones, es una de las mejores defensas contra el cibercrimen.

Diseño cuidadoso de la infraestructura de TI

Todas las empresas tienen activos de información especialmente valiosos: propiedad intelectual crítica, datos relacionados con el consumidor, datos financieros y otros recursos con valor estratégico.

Estos deben ser protegidos de forma diferente al resto. ¿Cómo?

Diseñando los sistemas TI en consonancia, y prestando especial atención a la cadena de suministro de información.

¿Cuáles son los vendedores, proveedores y socios con acceso a esos datos, y qué van a hacer para que estén a salvo?

Una forma de hacerlo es replantear los controles de autenticación y seguridad. Por ejemplo, en determinados escenarios puede resultar necesario introducir una autenticación doble. En la cual la contraseña debe combinarse con datos biométricos, pruebas de identificación o algún otro factor de autenticación.

Planificación anticipada y simulacros

Del mismo modo que se desarrollan planes para inundaciones, incendios y otras emergencias, hay que prepararse para los ciberataques con antelación.

Los planes deberían concretar cómo se responderá en caso de ataque, y quién será responsable de cada práctica.

Por ejemplo, quién notificará a los clientes si la información de sus tarjetas de crédito es robada, ¿el director de riesgos, el responsable de seguridad de la información, otro responsable?

Para prepararse ante los ataques de ransomware hay que establecer una matriz de decisión. ¿Quién recuperará la información de la copia de seguridad? ¿Quién se comunicará con los secuestradores? ¿En qué circunstancias extremas (como amenaza de muerte) se puede estar obligado a pagar el rescate?

Pensar en todo esto con antelación y practicar la respuesta es vital para saber qué hacer cuando estalla una crisis.

Adopción temprana de la tecnología en la Nube

Los sistemas basados en la Nube se actualizan fácilmente y de manera automática, acumulan datos en tiempo real sobre los ataques, e incorporan restricciones internas que separan los niveles de software y bloquean las intrusiones para que no alcancen su objetivo.

Esto les proporciona una ventaja sobre los sistemas de equipos en las propias instalaciones. También puede ser relativamente difícil para los intrusos aprovechar agujeros en la seguridad de una arquitectura basada en la Nube.

Por ejemplo, a finales de abril de 2017, Google bloqueó un ataque de spear phishing (un intento de utilizar el correo electrónico dirigido a un público concreto para que estos envíen información comprometida). Las características de Gmail, basadas en la Nube, permitieron identificarlo rápidamente y aislar el malware.

Incluso al poner en práctica estas cinco recomendaciones, se debe mantener la búsqueda de una administración de seguridad adecuada para el perfil de riesgo tecnológico en cada negocio.

Pero de cualquier forma, cuando dichas actividades se convierten en algo intrínseco en la compañía, la capacidad de resolver riesgos cibernéticos se volverá un activo estratégico y una ventaja competitiva para la empresa.

Medidas ante ransomware

mayo 17, 2017|

Medidas ante ransomware

En una publicación del sitio Expansión se destacan algunas medidas para prevenir ser víctima de ransomware. Esto debido a que tras los recientes ciberataques de WannaCry las alertas de usuarios y empresas se dispararon.

Las herramientas de protección cibernética actualmente son indispensables, ya que el número de ataques se incrementará tras la filtración. Tanto de la vulnerabilidad WannaCry, como otras familias de malware por el grupo de hackers Shadow Brokers.

Dado que WannaCry no fue hecho para robar la información, ni datos de los sistemas, solo encripta y limita el acceso a ellos.

Dimitry Bestuzhev, Director de investigación y análisis de Kaspersky Lab, explicó que usar algún almacenamiento en la Nube puede ser buena opción. “En el caso de WannaCry no está habilitado el acceso a la Nube, por lo que los datos estarían intactos, pero esto no ocurre en todos los ataques de ransomware”.

Un especialista de Microsoft señaló que los antivirus y soluciones para detectar malware son una herramienta para protegerse pero no debería de ser la única. En el caso de WannaCry, se evidenció que estas soluciones van un paso atrás de los atacantes:

“No es que las herramientas de los proveedores estén fallando pero tienen limitaciones. Las herramientas van un paso atrás de los hackers. En este caso, al ser una nueva variante del malware, era obvio que los servicios y soluciones no lo lograrían detectar. No lo tenían en sus bases de datos aún”.

Elida Godínez, directora de IBM Security México, consideró que las organizaciones y empresas deben de contar con políticas y con un marco de gobierno en tema de seguridad cibernética para delinear estrategias de prevención, contención y mitigación para este tipo de hechos:

“Hoy sabemos que esta estrategia en México es un tema cultural muy incipiente porque varios clientes apenas trabajan en desarrollar esta estrategia. Con nuestros clientes estamos tratando de acelerar las acciones para poder prevenir ataques hacia futuro”.

En Adaptix Networks destacamos la importancia de implementar soluciones de seguridad integrales, con software y dispositivos para la protección de la red empresarial, software de seguridad para todos los equipos, generación de respaldos y copias de seguridad.

También puede consultar:

Seguridad perimetral en la empresa

abril 17, 2017|

Seguridad perimetral en la empresa

El cambio a una economía digital aumenta la dependencia de las empresas en los sistemas de TI.

Las empresas necesitan ir más allá del enfoque tradicional de detectar y remediar, a una estrategia de seguridad para prevenir y analizar.

La seguridad comienza en el perímetro de la empresa, esta ha sido siempre la primera línea de defensa. Debe ser efectiva para identificar y frustrar las amenazas.

Tradicionalmente, el perímetro de las empresas ha sido protegido por un firewall, sirviendo como el punto de entrada/salida para el tráfico.

Con el tiempo, los firewall fueron reemplazados gradualmente por los UTM, que ahora son reemplazados por los Next Generation Firewalls.

Con la llegada de los servicios en la Nube, los dispositivos móviles, las redes públicas y las múltiples formas de acceder a la información, la frontera de la empresa ha cambiado de un borde físico a uno lógico.

Sin embargo, siempre deberá existir un punto de partida para definir el perímetro, y los puntos de entrada/salida aún son un buen lugar para comenzar.

Algunas consideraciones

Especificar la distribución

Esto no solo incluye identificar las ubicaciones físicas, sino también las verticales. Funciones y diversos procesos empresariales que se ejecutan en toda la organización de los centros de datos, sucursales, servicios basados ​​en la Nube, usuarios móviles, consultores, clientes y dispositivos para usuarios finales, etc.

Puntos de entrada/salida

Identificar continuamente dichos puntos físicos y lógicos. Dónde se generan, almacenan, transmiten, usan, archivan o eliminan los datos de la organización.

El ciclo de vida completo de los datos empresariales debe entenderse para delimitar claramente los puntos de entrada/salida.

Analizar el tráfico

El tráfico que fluye a través de los puntos de acceso y calcular su posible riesgo.

Una vez que se analiza el contenido y el contexto, asocie los riesgos con esos datos, haciendo preguntas como ¿hay alguna amenaza si estos datos dejan la organización sin autorización? o ¿puede el flujo de datos crear un canal que permita la entrada de malware?

Puertas de enlace

Asegurar las puertas de enlace al implementar controles de seguridad estrictos. Hay muchas soluciones disponibles en el mercado para satisfacer este requisito, tanto para entornos cloud como virtualizados.

Un punto importante es tener visibilidad en el tráfico que atraviesa la pasarela, que incluye el descifrado SSL (entre el 50 y 60% de todo el tráfico actual está protegido por SSL).

Segmentar la red

Una vez que el tráfico ha sido identificado y analizado, debe dirigirlo a zonas o segmentos de red seguros.

La segmentación protege datos sensibles, puede aislar datos menos fiables, como IoT, amplía la visibilidad de seguridad en la red y proporciona controles a lo largo de la ruta de datos.

Activar alertas

Se pueden dirigir a administradores o encargados para que al ver el problema, puedan iniciar las acciones correspondientes. Incluso, supervisar las respuestas de seguridad automatizadas.

Plan de acción

Plan de acción ante las alertas de seguridad. Estos planes de acción deben tener claramente definidos los plazos para que cualquier acción sea iniciada.

Análisis forense

Después de controlar un incidente, se debe realizar un análisis forense detallado.

Esto permitirá al equipo de seguridad identificar la posible vulnerabilidad en la infraestructura y tomar acciones correctivas para evitar futuras ocurrencias de naturaleza similar.

Monitoreo y control continuo

Una vez que se ha establecido un proceso, los sistemas de seguridad deben monitorearse continuamente.

Se reconocen las alertas, se toman las acciones correctivas y se implementan estrategias de prevención mejoradas.

Capacitación del usuario

Un componente crítico de cualquier estrategia de seguridad es la capacitación regular de los usuarios finales. Para reducir el comportamiento riesgoso y además fortalecer lo que a menudo es el eslabón más débil en la cadena de seguridad.

Estas y otras funcionalidades se obtienen al hacer uso de las soluciones Fortinet, empresa líder en el sector de ciberseguridad. Le invitamos a ponerse en contacto con nosotros para proveerle más información al respecto.

Seguridad TI en la empresa

marzo 23, 2017|

Seguridad TI en la empresa

Lograr que las empresas inviertan en seguridad TI, a menudo requiere un gran esfuerzo por parte del departamento a cargo. Por tanto, es necesario utilizar esa inversión de manera efectiva.

Algunas recomendaciones para implementar soluciones de seguridad:

Entender el negocio

Es decir, cómo funciona la empresa, cuáles son sus objetivos y áreas críticas. Con ello, se logrará identificar las distintas necesidades en cada uno de los departamentos y su personal.

Teniendo en consideración lo anterior, en las herramientas de seguridad no es recomendable la aplicación general de configuraciones por defecto. Si bien pueden operar de esta forma, no se aprovecharía todo su potencial.

Tampoco se deben implementar soluciones con una excesiva personalización. Al tener más excepciones que reglas o demasiados falsos positivos, se volverán imposibles de administrar y a la larga la herramienta perderá credibilidad.

Si todos los días el log se llena de alertas, cuando realmente se tenga un incidente, probablemente no se le preste atención necesaria. La administración será tan tediosa que resultará poco útil.

Las medidas de seguridad deben representar una solución y no un problema.

Clasificar la información

Una vez entendido el negocio, se debe clasificar la información indicando cuál es crítica y por qué (por disponibilidad, integridad o confidencialidad).

En esta tarea se recomienda involucrar a los dueños de los datos. Para que sean quienes realicen la clasificación y protejan la información.

Muchas veces se cree que el departamento de TI es el responsable de la seguridad de los datos. En realidad, el responsable sería el dueño de la información.

Por ejemplo, el Gerente de Recursos Humanos es el responsable de la información personal de los empleados. De la misma manera, el Gerente Comercial de los contratos con clientes, etcétera.

El dueño de la información clasificará la información y el Departamento de TI proveerá las herramientas para proteger esa información según los requerimientos.

Análisis de riesgos

Realizar un análisis de riesgos que ayude a identificar los puntos débiles. Aquellos que comprometen la disponibilidad, integridad o confidencialidad de la información, y enfocar allí las medidas para mitigar los riesgos.

En una época tan dinámica, donde todos los días aparecen nuevas amenazas, es importante entender a la seguridad como un proceso de mejora continua.

No se puede pensar en la seguridad como algo estático, un problema que se soluciona configurando un firewall o un antivirus y dejándolo ahí para que haga su trabajo.

Tener en cuenta a los usuarios

Después de todo, son ellos quienes terminarán utilizando los sistemas y las medidas que se implementen. Serán los primeros en verse afectados si algo sale mal.

Cuanto más cerrada es una solución, más difícil es de implementar, mayor es el impacto y la resistencia.

Por ejemplo, una contraseña debería tener letras, números, símbolos y más de 15 caracteres. Cambiarse cada dos meses, sin repetir las últimas 10 claves. Siguiendo estos lineamientos, se obtendrá una contraseña segura pero probablemente va a terminar en un papelito adherido al monitor del usuario.

Si bien es necesario utilizar claves seguras, es más importante que las personas las recuerden. Por lo que, además de implementar una política de contraseñas, también hay que instruir a los usuarios en métodos de creación de combinaciones que sean fáciles de recordar y en el uso de sistemas de gestión de contraseñas.

Tampoco podemos obligar a los usuarios para que se involucren en temas que no les atraen o les resultan complicados.

Por tanto,  al comunicar es importante ser claro y utilizar un lenguaje sencillo, sin demasiados términos técnicos. A los usuarios no les interesa leer una política de seguridad de 20 hojas. Charlas cortas, concretas, guías con buenas prácticas que sean fáciles de leer y tengan la información necesaria. Serán mucho más atractivas y comunicarán mejor el mensaje.

Contar con personal capacitado

Personal capacitado y dispuesto a investigar las diferentes herramientas y configuraciones a implementar.

Cuando la empresa hace uso de soluciones que requieran cierto grado de especialización, será de gran utilidad un proveedor que cuente con el personal calificado. Esto puede significar una disminución en costos y tiempo para la implementación. Así como una correcta configuración y administración de la solución.

Cómo evitar el ransomware

marzo 14, 2017|

Cómo evitar el ransomware

Internet se ha convertido en parte integral de nuestras vidas, millones de personas en línea buscan nuevas maneras de trabajar, comunicarse y relacionarse, pero los delincuentes cibernéticos también estarán ahí, analizando el comportamiento de los usuarios en línea.

A continuación, algunas de las acciones que pueden ayudarle a proteger sus sistemas e información importante de los ataques por ransomware:

  1. Contar con una solución contra malware o lo que comúnmente se conoce como antivirus, para tener una valiosa defensa contra las infecciones por malware. Elija su software con cuidado y recuerde que muchos programas gratuitos no ofrecen ninguna protección para evitar el ransomware.
  2. Actualizaciones de software, no debe ignorar los mensajes de actualización de software, están ahí por una razón. Las actualizaciones de software están diseñadas para introducir nuevas características o reparar vulnerabilidades que pueden ser explotadas ​​por los ciberdelincuentes. Esto incluye tanto a las aplicaciones como al sistema operativo.
  3. Mantener las extensiones de archivo visibles. El sistema operativo puede ocultar las extensiones de archivo de forma predeterminada pero es muy recomendable hacerlas visibles. Esto con la finalidad de detectar los tipos de archivo que se recibe en el buzón de correo.
  4. Cuidado con los archivos adjuntos. Cuando recibe algo de una persona que no conoce, o algo que en realidad no espera, no lo abra. Será mejor comprobar con el remitente o ejecutarlo a través del programa antimalware. Tampoco haga clic en los enlaces, especialmente los que solicitan la descarga de algún software que “permita la lectura del archivo adjunto”. Cuando recibe por correo electrónico algún documento en Word o una hoja de cálculo en Excel y  le pide “Habilitar Macros”, no lo haga, una gran cantidad de malware se distribuye de esta manera. Si el archivo está infectado, se permitirá la instalación de ransomware y comenzará a cifrar sus datos.
  5. Derechos de usuario, si el usuario de la computadora tiene privilegios de administrador, podría significar un desastre para todos los equipos y dispositivos de su red. Asegúrese de no dar al usuario más permisos de los que en realidad necesita.
  6. Utilice funciones de seguridad en aplicaciones empresariales. Las aplicaciones de software empresariales como Microsoft Office 2016, ahora incluyen una opción para bloquear la ejecución de macros en archivos procedentes de Internet.
  7. Evitar que los programas se ejecuten desde las carpetas AppData y LocalAppData. Existe ransomware que copia archivos en dichas carpetas, ejecutándose sin ser detectados al simular un proceso estándar de Windows. Se pueden crear reglas específicas dentro de la configuración de Windows para impedir que los archivos se ejecuten desde estas carpetas.
  8. Deshabilitar la conexión de escritorio remoto. El ransomware a menudo buscará ingresar a las máquinas destino usando RDP (Remote Desktop Protocol), una utilidad de Windows que permite a otros acceder a su escritorio de forma remota. Si no necesita acceder a su computadora de forma remota, deshabilite RDP.
  9. Realizar copias de seguridad periódicas, son la mejor manera de mitigar los ataques por ransomware. Los archivos críticos deben tener una copia de seguridad que se realice periódicamente, incluso con opción de almacenamiento en la Nube.
  10. Protección contra ransomware en la copia de seguridad, el software que realiza la copia de seguridad debe incorporar protección en tiempo real contra ransomware para mantenerla a salvo, y así permitir la restauración de cualquier archivo dañado o cifrado.

Recuerde que muchas víctimas de los ataques por ransomware pensaron que nunca les sucedería. Sin estar preparados, terminaron pagando rescates para recuperar su información. No se convierta en parte de esta estadística, con acciones sencillas como las mencionadas anteriormente puede proteger su información de manera eficiente.

Ciberataque a instituciones financieras en México

marzo 1, 2017|

Ciberataque a instituciones financieras en México

Noticias recientes alertaron sobre los ciberataques a bancos polacos. Posteriormente se revelaba que las instituciones afectadas eran de diversas nacionalidades, en el caso de Latinoamérica, se incluye a México.

Con base en el informe Lazarus & Watering-Hole Attacks de BEA Systems, se revela que las herramientas utilizadas fueron las mismas del grupo Lazarus. Implicado en el robo de 81 millones de dólares al Banco Central de Bangladesh, así como en el ataque a Sony Pictures.

En el caso de los ciberataques a bancos polacos, el punto de partida fue el sitio oficial de Komisja Nadzoru Finansowego (Autoridad de Supervisión Financiera de Polonia).

En México, se trató del sitio de la autoridad equivalente, la Comisión Nacional Bancaria y de Valores (CNBV), que realizaba redirecciones maliciosas idénticas.

Existen aspectos interesantes en dichos ataques, los objetivos, el vector de compromiso y las funcionalidades específicas de los ejecutables maliciosos utilizados.

Los delincuentes emplearon una táctica conocida como Watering-Hole. Consiste en comprometer un sitio web de confianza para que redireccione a los usuarios a una página fraudulenta. Dicha página, en realidad esconde un exploit.

Al examinar el código del exploit, se encontró una lista de 255 direcciones IP. Utilizadas para filtrar el tráfico de manera que solo en las subredes de dichas direcciones, se entregara el exploit y su carga útil.

A continuación, una lista de los principales países con instituciones bancarias afectadas por este grupo de ciberatacantes:

 Rank  Country  Count
1  Poland 19
2  United States 15
3  Mexico 9
4  United Kingdom 7
5  Chile 6
6  Brazil 5
7  Peru 3
7  Colombia 3
7  Denmark 3
7  India 3

Específicamente en el caso de México, la investigación continúa y aún no se puede determinar el impacto total del ataque.

Fortinet para la industria de salud

febrero 21, 2017|

Fortinet para la industria de salud

La industria de salud está en el proceso de transformar la prestación de sus servicios.

El Internet de las Cosas (IoT) ha tenido gran impacto en las redes de asistencia sanitaria. Donde los dispositivos necesitan conectarse sin problemas y de forma segura, tanto a redes cableadas como inalámbricas.

Recientes ataques de alto perfil para la obtención de información con gran valor, han subrayado la necesidad de una seguridad avanzada.

Con aplicaciones y dispositivos médicos vulnerables, se requiere un enfoque integral de seguridad.

La incapacidad para mantener seguros los datos de los pacientes podría socavar la transformación de la industria.

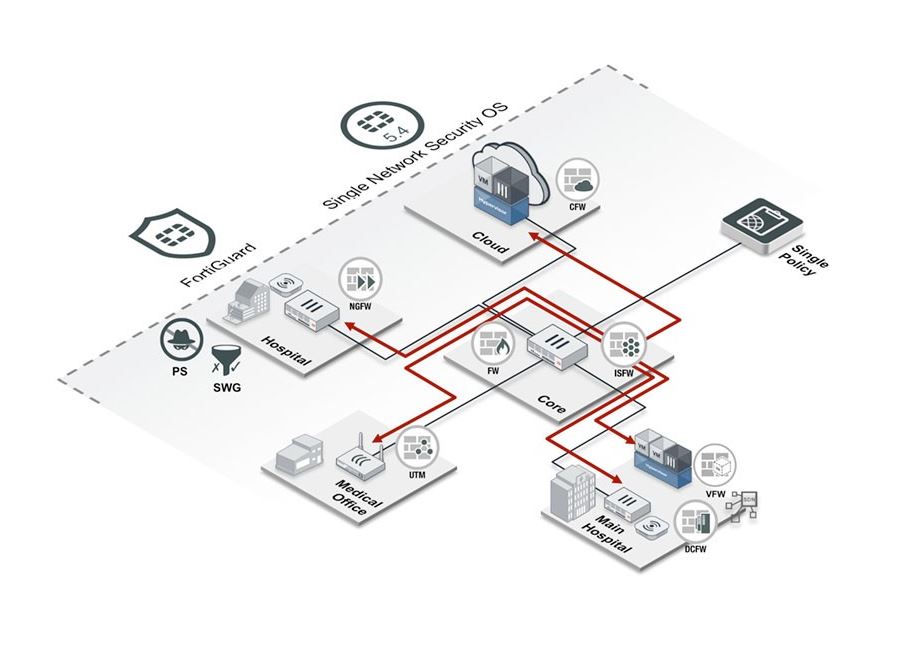
Fortinet se dedica a satisfacer las diversas necesidades de seguridad en las organizaciones sanitarias. Con soluciones perfectamente integradas y escalables que ofrecen una eficacia líder en la industria. Sin tener que elegir entre rendimiento y seguridad.

Siete de los diez principales sistemas de salud de Estados Unidos han elegido a Fortinet. Así como también, siete de las diez principales compañías farmacéuticas.

La solución Fortinet para la industria de salud ofrece:

  • Una arquitectura de seguridad centralizada que facilita la protección de los datos.
  • Seguridad robusta a través de un marco avanzado de protección contra amenazas (ATP).
  • Mejor protección de los dispositivos médicos mediante el uso de cortafuegos de segmentación interna.
  • Gestión eficaz de seguridad, puntos de acceso inalámbricos y switches a través de un único panel.
  • Mejor rendimiento con priorización de aplicaciones, optimización de tráfico y seguridad a nivel de dispositivo para nuevos modelos de atención.

solucion fortinet industria salud

En Adaptix Networks destacamos la importancia de implementar soluciones de seguridad integrales para disminuir el riesgo de sufrir algún ataque.

Le invitamos a ponerse en contacto con nosotros para proveerle más información respecto a la implementación de soluciones Fortinet.

Go to Top