Seguridad perimetral en la empresa

abril 17, 2017|

Seguridad perimetral en la empresa

El cambio a una economía digital aumenta la dependencia de las empresas en los sistemas de TI.

Las empresas necesitan ir más allá del enfoque tradicional de detectar y remediar, a una estrategia de seguridad para prevenir y analizar.

La seguridad comienza en el perímetro de la empresa, esta ha sido siempre la primera línea de defensa. Debe ser efectiva para identificar y frustrar las amenazas.

Tradicionalmente, el perímetro de las empresas ha sido protegido por un firewall, sirviendo como el punto de entrada/salida para el tráfico.

Con el tiempo, los firewall fueron reemplazados gradualmente por los UTM, que ahora son reemplazados por los Next Generation Firewalls.

Con la llegada de los servicios en la Nube, los dispositivos móviles, las redes públicas y las múltiples formas de acceder a la información, la frontera de la empresa ha cambiado de un borde físico a uno lógico.

Sin embargo, siempre deberá existir un punto de partida para definir el perímetro, y los puntos de entrada/salida aún son un buen lugar para comenzar.

Algunas consideraciones

Especificar la distribución

Esto no solo incluye identificar las ubicaciones físicas, sino también las verticales. Funciones y diversos procesos empresariales que se ejecutan en toda la organización de los centros de datos, sucursales, servicios basados ​​en la Nube, usuarios móviles, consultores, clientes y dispositivos para usuarios finales, etc.

Puntos de entrada/salida

Identificar continuamente dichos puntos físicos y lógicos. Dónde se generan, almacenan, transmiten, usan, archivan o eliminan los datos de la organización.

El ciclo de vida completo de los datos empresariales debe entenderse para delimitar claramente los puntos de entrada/salida.

Analizar el tráfico

El tráfico que fluye a través de los puntos de acceso y calcular su posible riesgo.

Una vez que se analiza el contenido y el contexto, asocie los riesgos con esos datos, haciendo preguntas como ¿hay alguna amenaza si estos datos dejan la organización sin autorización? o ¿puede el flujo de datos crear un canal que permita la entrada de malware?

Puertas de enlace

Asegurar las puertas de enlace al implementar controles de seguridad estrictos. Hay muchas soluciones disponibles en el mercado para satisfacer este requisito, tanto para entornos cloud como virtualizados.

Un punto importante es tener visibilidad en el tráfico que atraviesa la pasarela, que incluye el descifrado SSL (entre el 50 y 60% de todo el tráfico actual está protegido por SSL).

Segmentar la red

Una vez que el tráfico ha sido identificado y analizado, debe dirigirlo a zonas o segmentos de red seguros.

La segmentación protege datos sensibles, puede aislar datos menos fiables, como IoT, amplía la visibilidad de seguridad en la red y proporciona controles a lo largo de la ruta de datos.

Activar alertas

Se pueden dirigir a administradores o encargados para que al ver el problema, puedan iniciar las acciones correspondientes. Incluso, supervisar las respuestas de seguridad automatizadas.

Plan de acción

Plan de acción ante las alertas de seguridad. Estos planes de acción deben tener claramente definidos los plazos para que cualquier acción sea iniciada.

Análisis forense

Después de controlar un incidente, se debe realizar un análisis forense detallado.

Esto permitirá al equipo de seguridad identificar la posible vulnerabilidad en la infraestructura y tomar acciones correctivas para evitar futuras ocurrencias de naturaleza similar.

Monitoreo y control continuo

Una vez que se ha establecido un proceso, los sistemas de seguridad deben monitorearse continuamente.

Se reconocen las alertas, se toman las acciones correctivas y se implementan estrategias de prevención mejoradas.

Capacitación del usuario

Un componente crítico de cualquier estrategia de seguridad es la capacitación regular de los usuarios finales. Para reducir el comportamiento riesgoso y además fortalecer lo que a menudo es el eslabón más débil en la cadena de seguridad.

Estas y otras funcionalidades se obtienen al hacer uso de las soluciones Fortinet, empresa líder en el sector de ciberseguridad. Le invitamos a ponerse en contacto con nosotros para proveerle más información al respecto.
Fortinet para la industria de salud

febrero 21, 2017|

Fortinet para la industria de salud

La industria de salud está en el proceso de transformar la prestación de sus servicios.

El Internet de las Cosas (IoT) ha tenido gran impacto en las redes de asistencia sanitaria. Donde los dispositivos necesitan conectarse sin problemas y de forma segura, tanto a redes cableadas como inalámbricas.

Recientes ataques de alto perfil para la obtención de información con gran valor, han subrayado la necesidad de una seguridad avanzada.

Con aplicaciones y dispositivos médicos vulnerables, se requiere un enfoque integral de seguridad.

La incapacidad para mantener seguros los datos de los pacientes podría socavar la transformación de la industria.

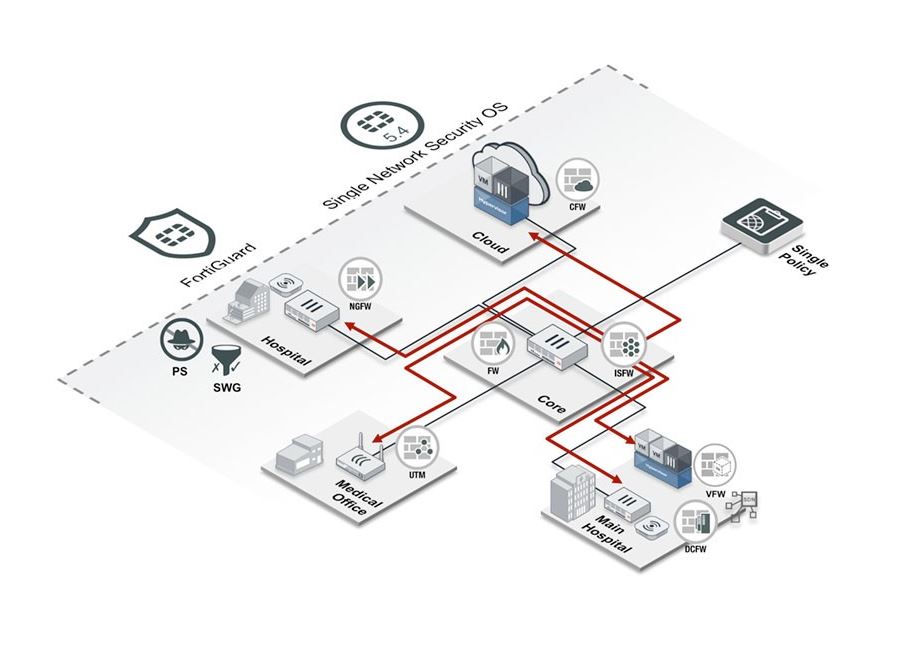
Fortinet se dedica a satisfacer las diversas necesidades de seguridad en las organizaciones sanitarias. Con soluciones perfectamente integradas y escalables que ofrecen una eficacia líder en la industria. Sin tener que elegir entre rendimiento y seguridad.

Siete de los diez principales sistemas de salud de Estados Unidos han elegido a Fortinet. Así como también, siete de las diez principales compañías farmacéuticas.

La solución Fortinet para la industria de salud ofrece:

  • Una arquitectura de seguridad centralizada que facilita la protección de los datos.
  • Seguridad robusta a través de un marco avanzado de protección contra amenazas (ATP).
  • Mejor protección de los dispositivos médicos mediante el uso de cortafuegos de segmentación interna.
  • Gestión eficaz de seguridad, puntos de acceso inalámbricos y switches a través de un único panel.
  • Mejor rendimiento con priorización de aplicaciones, optimización de tráfico y seguridad a nivel de dispositivo para nuevos modelos de atención.

solucion fortinet industria salud

En Adaptix Networks destacamos la importancia de implementar soluciones de seguridad integrales para disminuir el riesgo de sufrir algún ataque.

Le invitamos a ponerse en contacto con nosotros para proveerle más información respecto a la implementación de soluciones Fortinet.

Costo por uso indebido de Internet en las empresas

enero 6, 2017|

Costo por uso indebido de Internet en las empresas

Recientemente SearchDataCenter informó del impacto en la productividad de las empresas, por el uso no laboral de redes sociales y otros sitios o aplicaciones web por parte de sus empleados. Es decir, el costo por el uso indebido de Internet en las empresas.

De acuerdo con los datos del estudio incluido en la publicación se destaca lo siguiente:

  • El tiempo promedio que un trabajador usa la red laboral para esparcimiento es de 1.4 horas diarias, por lo que se reduce su productividad.
  • La descarga o visualización de archivos de video afectan de manera importante el funcionamiento de la red de trabajo.
  • México es el primer lugar en consumo de contenidos en video de América Latina.
  • La Asociación Mexicana de Internet (Amipci) señala que entre 75% y 80% del tiempo que los trabajadores utilizan Internet lo hacen para asuntos personales, como visitas a redes sociales (Facebook, Youtube, Whatsapp).
  • Amipci también señala que existen 65 millones de usuarios web en el país, el 87% de ellos tienen computadoras en el hogar y el 38% en las empresas.
  • El tiempo promedio diario de conexión de un internauta en México es de 7 horas y 14 minutos.
  • Las empresas mexicanas gastan cerca de 20 mil pesos al año por cada trabajador que permanece inmerso en las redes sociales en vez de trabajar.

La utilización de equipos Fortinet además de brindar seguridad a la red empresarial, también permite administrar de manera óptima el acceso a Internet por medio de perfiles de usuario y el bloqueo de ciertos sitios o aplicaciones web.

Le invitamos a ponerse en contacto con nosotros para proveerle más información al respecto. Así como los casos de éxito con nuestros clientes al implementar las soluciones FortiGate de Fortinet.

Ransomware metro San Francisco

diciembre 1, 2016|

Ransomware metro San Francisco

La agencia de transporte de San Francisco fue víctima de un ataque por ransomware. Ocasionando que sus pasajeros pudieran viajar sin pagar.

Las computadoras de la red de transporte fueron inhabilitadas con pantallas que exhibían un mensaje de los atacantes:

“Hacked, ALL Data Encrypted. Contact For Key (cryptom27@yandex.com) ID: 681, Enter”.

Como medida de precaución, el personal decidió apagar todas las máquinas que realizan la venta de entradas de la red de transporte, San Francisco Municipal Transportation Agency conocida como MUNI.

Los atacantes pidieron un rescate por 100 Bitcoin, que asciende a unos 70,000 dólares.

El sitio de noticias Hoodline de San Francisco, informó que los atacantes proporcionaron un listado de las máquinas infectadas en la red. El total superaba las 2,000 e incluía los equipos utilizados para procesar la nómina e información personal de los empleados.

Se ha identificado que este ataque se realizó con una nueva variante del malware Mamba.

Este ransomware no cuenta con grandes técnicas de cifrado o anti-sandbox. Tampoco cuenta con mecanismos antidepuración como en el caso de otros ransomware considerados de mayor peligro.

Sin embargo, la eficacia de un ataque depende en gran medida de la manera en que logra introducirse en los sistemas. Sin importar cuán peligroso, simple o complicada sean las técnicas utilizadas.

Cada vez se han hecho más frecuentes los ataques que utilizan algún crypto-malware o ransomware. Es importante proteger los sistemas empresariales con soluciones de tipo corporativo que faciliten su administración e incluyan las herramientas necesarias para su monitoreo y control por parte del equipo de TI.

Este ransomware ya se había identificado dos meses antes de registrarse el ataque a MUNI. Habría sido detectado fácilmente por las herramientas de seguridad adecuadas. Evitando así todos los inconvenientes que se presentaron.

Ataque DDoS aprovecha falta de firewall

noviembre 14, 2016|

Ataque DDoS aprovecha falta de firewall

Los sistemas que controlaban la calefacción central y la distribución de agua caliente de dos condominios en la ciudad finlandesa de Lappeenranta, fueron desconectados por un ataque DDoS.

Según la publicación del portal  metropolitan.fi, el sistema reaccionó automáticamente al ataque. Intentando reiniciar el circuito principal pero debido a la persistencia del ataque, el sistema terminó desactivándose por completo.

En este caso, la solución habría sido relativamente sencilla, bloqueando o reduciendo al máximo el tráfico procedente de la red mediante un firewall.

Sin embargo, a menudo se descuidan los temas relacionados a la seguridad. Cuando las compañías o los propietarios de los sistemas no desean invertir en ello, siempre serán vulnerables a los atacantes que se encuentran explorando la red.

Otro punto que se destaca en la publicación, es que la seguridad informática ha sido dejada en manos de personal no especializado. Que normalmente da mantenimiento a los sistemas, sin contar con los conocimientos necesarios sobre seguridad o ataques DDoS.

A todo esto se suma que los sistemas implementados en edificios inteligentes, permiten el acceso a través de aplicaciones web para ser controlados activamente.

Esto, sin que los fabricantes garanticen que realmente fueron desarrollados bajo los estándares de seguridad necesarios para evitar que sean vulnerados fácilmente por los atacantes.

El malware Mirai y la gran botnet que se creó en el ataque a Dyn, es un ejemplo reciente de las repercusiones que la brecha de seguridad en los dispositivos IoT puede ocasionar.

En Adaptix Networks destacamos la importancia de implementar soluciones de seguridad integrales para disminuir de manera importante el riesgo de sufrir algún ataque.

Le invitamos a ponerse en contacto con nosotros para proveerle más información respecto a la implementación de las soluciones Fortinet.

Ciberseguridad en instituciones educativas

agosto 24, 2016|

Ciberseguridad en instituciones educativas

A través de Computerworld, María José Albarrán, Gerente de Cuentas Fortinet para México, habla acerca de la ciberseguridad en las instituciones educativas.

Algunos puntos importantes incluidos en la publicación de la representante de Fortinet en México:

  • Por su naturaleza y el número de usuarios en sus redes, las instituciones educativas se pueden comportar como una PyME. Incluso, las pertenecientes a la educación superior, como una empresa nivel carrier.
  • Además, las escuelas, universidades y otros planteles académicos, gozan de infraestructura TI cada día más compleja con necesidades específicas de tráfico e intercambio de datos. En ese sentido, el sector alberga información atractiva para quienes lucran a través del robo de datos. Ocupa el tercer lugar a nivel mundial en cuanto al número de incidentes de seguridad informática, solo por debajo de la industria de la salud y el sector de venta al detalle.

Los cibercriminales están interesados principalmente en:

  1. Robo de identidad.
  2. Datos personales de los estudiantes.
  3. Datos personales de docentes y trabajadores.
  4. Información financiera.
  5. Datos de proveedores.
  6. Plagio de investigaciones y proyectos.
  7. Alteración de contenidos.
  8. Distribución de material malicioso.
  9. Destrucción de bases de datos.
  10. Secuestro de equipos mediante ransomware.

¿Qué pasaría con la reputación de una institución académica de primer nivel si sufriera  el robo de datos personales de sus estudiantes y fuera divulgado masivamente?

¿Qué pasaría si la información de los equipos de cómputo fuera secuestrada por medio de algún ransomware, impidiendo continuar con la operación de sus sistemas?

Estas y muchas otras preguntas deben ser consideradas al establecer la estrategia de ciberseguridad en una institución educativa.

Por ello, le invitamos a ponerse en contacto con nosotros para proveerle más información e incrementar los niveles de ciberseguridad en su institución, así como los casos de éxito con nuestros clientes.

Firewall en centros educativos

julio 4, 2016|

Firewall en centros educativos

Los centros educativos manejan una configuración de red que permite el servicio de manera privada (profesores, colaboradores) y de manera pública (alumnos, aulas).

Deben afrontar los peligros a los que está expuesta la red de una compañía típica, pero con soporte para una red de acceso general.

Debido a ello, es imprescindible contar con un firewall que proporcione seguridad perimetral y control de la red.

Para saber en todo momento lo que está pasando y poder actuar lo antes posible, en caso de que se detecte algún incidente.

Puntos importantes

Sin importar cómo se plantee la infraestructura de red, es necesario atender:

Segmentación de red en función del uso

No es lo mismo el peligro potencial que supone un equipo infectado con malware si se trata de un alumno, que si es el equipo de un profesor.

Es necesario aislar estas redes, controlar el tráfico y acceso entre ellas, restringiéndolo en la medida de lo posible.

Segmentación de accesos por tipos de usuario

Cada usuario de la red debe tener un login válido que le permita identificarse y los distintos roles deben asignarse a los distintos tipos de acceso.

Las necesidades de los profesores por lo general, no son las mismas que las del equipo de dirección y estos a su vez, son diferentes a las de otros usuarios.

Acceso a redes inalámbricas y entornos abiertos

Es un punto especialmente crítico a la hora de diseñar la seguridad de un centro educativo.

Los alumnos generalmente acceden con dispositivos propios y configuraciones muy heterogéneas que pueden tener aplicaciones peligrosas, establecer conexiones no permitidas y un largo etc.

Supongamos que la computadora portátil de un alumno está infectada con malware y que intentará propagarse entre los demás miembros de la red a la que está conectado. Será importante identificar el equipo que causa los problemas, permitirle solo lo estrictamente necesario y además, proteger al resto de miembros de la red.

Es igualmente importante vigilar que en la red no aparezcan puntos de acceso no autorizados. Por ejemplo, soy un usuario con acceso a la red y hago que mi portátil se convierta en un punto de acceso inalámbrico. Otros usuarios se pueden conectar a mi red inalámbrica y así acceder a Internet con mis privilegios.

Por otro lado, también puedo crear un punto de acceso malintencionado con el mismo nombre que el de la escuela para espiar las comunicaciones de los usuarios que accedan. Es primordial vigilar este tipo de amenazas para prevenir que se puedan dar situaciones más graves.

Control de ancho de banda

Las políticas de QoS o calidad de servicio se hacen imprescindibles en estos entornos.

El ancho de banda disponible para la conexión a Internet ha aumentado en gran medida en estos últimos años. Sin embargo, se trata de un recurso limitado y que se comparte por todos los miembros de la red.

Generalmente, se establece una prioridad en función de las necesidades de cada rol. No es admisible que un miembro de la dirección no pueda trabajar porque los alumnos estén viendo videos online y saturando la red.

Es importante contar además con líneas que permitan realizar balanceos de carga y enrutamiento del tráfico en función de las distintas necesidades.

Es común que los centros educativos cuenten además con líneas de acceso a recursos propios de la enseñanza. El tráfico hacia y desde estos recursos debe ser correctamente gestionado y priorizado.

Acceso remoto desde otras ubicaciones

Investigadores, profesores y otros colaboradores necesitan acceder a distintos recursos. Esto no debe comprometer la seguridad de la red.

Es necesario crear accesos mediante túneles VPN y limitar el acceso y el alcance de estas conexiones.

Filtrado web en función de su contenido

Es prioritario en los centros educativos restringir el acceso a contenido pornográfico, ofensivo, extremista o que pueda incurrir en acciones delictivas.

No únicamente desde un punto de vista ético para velar por los intereses de los alumnos, sino porque se pueden incurrir en distintos delitos en caso de no hacerlo.

Bloqueo de aplicaciones sospechosas

No basta con restringir el tráfico a aquellas aplicaciones que consideramos legítimas.

Al establecer la seguridad en una red de un entorno educativo, se debe ser consciente de las posibles amenazas. Por lo que se vuelve importante contar con dispositivos para el control de la red que permitan realizar auditorias de forma continua para ver qué está sucediendo en cada momento y cómo se pueden optimizar los recursos disponibles.

Go to Top